Unisciti a noi a Spark 2026 - la conferenza per i clienti di Nozomi Networks !
Iscriviti
La piattaforma Nozomi Networks aiuta le componenti del Dipartimento della Difesa (DoD) e gli appaltatori del settore industriale della difesa (DIB) ad automatizzare in modo sicuro le valutazioni delle configurazioni di sicurezza DISA STIG per le risorse OT , a consolidare la documentazione di conformità e a monitorare centralmente le modifiche nel tempo.
Le Security Technical Implementation Guides (STIG) sono guide alla configurazione della sicurezza sviluppate e gestite dalla Defense Information Systems Agency (DISA) per i sistemi del Dipartimento della Difesa degli Stati Uniti (DoD). Esse traducono i requisiti generali del documento “ cybersecurity ” in controlli di configurazione specifici a livello di prodotto per sistemi operativi, applicazioni, dispositivi di rete e altre tecnologie, aiutando le organizzazioni a implementare e valutare i requisiti applicabili nell’ambito del quadro di gestione dei rischi del DoD e della struttura di controllo NIST SP 800-53.
Gli STIG sono rilevanti per le componenti del Dipartimento della Difesa (DoD), le organizzazioni della base industriale della difesa (DIB), gli integratori di sistemi e i fornitori di servizi che supportano gli ambienti del DoD, nonché per altri ambienti che utilizzano gli standard di sicurezza del DoD.
Gli STIG si applicano ai sistemi che utilizzano Windows, Linux, macOS e altre tecnologie contemplate. Negli ambienti del Dipartimento della Difesa (DoD), la sfida consiste nell’applicare e convalidare i requisiti di configurazione dettagliati in modo coerente in contesti estesi, distribuiti e eterogenei.
Valutazioni manuali dell'
I team di sicurezza devono interpretare e verificare manualmente centinaia di requisiti di configurazione tecnica, rendendo le valutazioni lente e difficili da scalare.
Ambienti distribuiti
Siti distribuiti, sistemi sensibili, ambienti operativi eterogenei e un accesso limitato ai dati di configurazione a livello di host rendono impraticabili gli approcci incentrati sull'IT.
Prove frammentarie
I risultati sono sparsi tra scanner, fogli di calcolo e report, rendendo difficile capire quali risorse non abbiano superato quali controlli, perché e quali azioni correttive siano necessarie.
Mancanza di visibilità centralizzata sulle risorse
In assenza di valutazioni centralizzate e ripetibili, i team hanno difficoltà a comprendere lo stato delle configurazioni e a individuare i casi in cui i sistemi non sono più conformi.
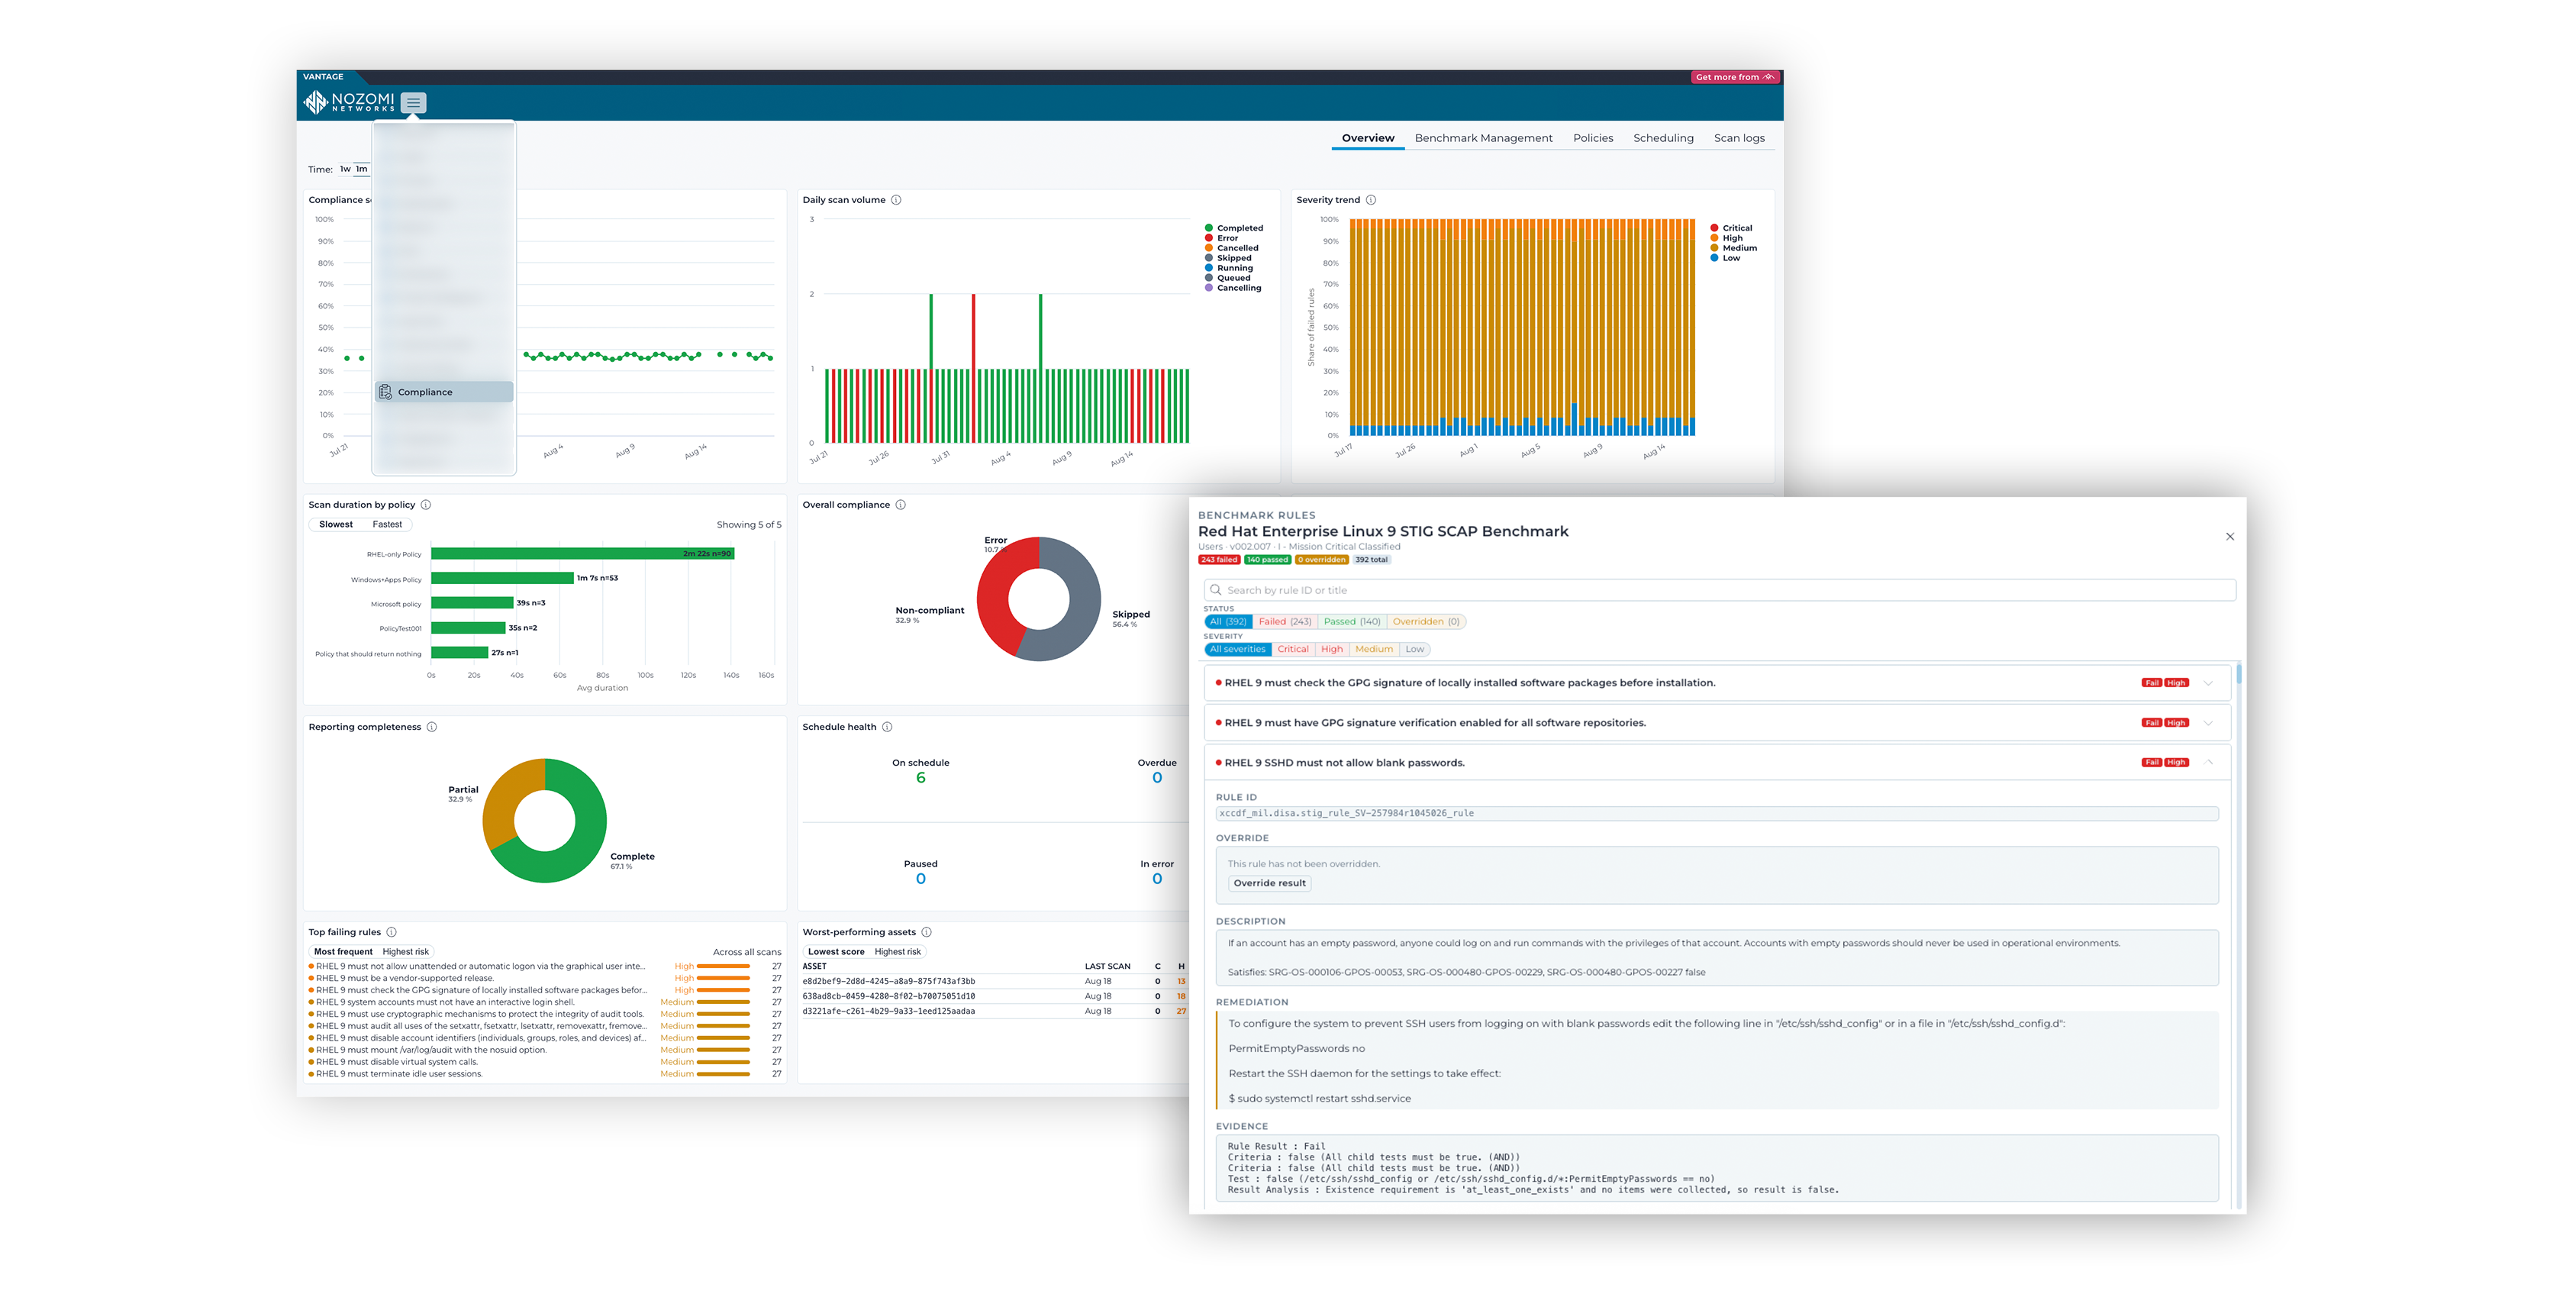
Nozomi Arc I sensori automatizzano la conformità alle linee guida STIG della DISA in ambienti distribuiti di tipo “ OT ”, valutando le configurazioni di sicurezza di OT eendpoint — basate su Windows, Linux e macOS — rispetto a parametri di riferimento, consolidando la prova di conformità e monitorando centralmente le modifiche nel tempo sia in locale che in VantageVantage for Government, la nostra piattaforma SaaS certificata FedRAMP® Classe C (Moderata).
OT Inoltre, i sistemi cyber-fisici negli ambienti del Dipartimento della Difesa (DoD) funzionano spesso su host Windows e Linux soggetti ai requisiti STIG. Tuttavia, la presenza di siti distribuiti, la natura operativamente sensibile dei sistemi e l’accesso limitato ai dati di configurazione a livello di host rendono impraticabili gli approcci di valutazione incentrati sull’IT.
Nozomi Arc I sensori raccolgono dati di configurazione direttamente dagli endpoint di OT , integrati dal monitoraggio passivo delle comunicazioni di rete, mentre per le versioni future è previsto l’implementazione di un polling attivo sicuro. I risultati vengono visualizzati all’interno del profilo di ciascuna risorsa insieme ad altre informazioni di sicurezza, offrendo ai team una visibilità coerente e ripetibile sulla conformità in tutti i siti di OT .
La piattaforma Nozomi Networks offre un modo sicuro e scalabile per eseguire SCA ripetibili in ambienti distribuiti, centralizzare i risultati e dimostrare la conformità.
Valutazioni automatizzate di “
”
Valuta le regole
direttamente contro i prodotti importati
parametri di riferimento di sicurezza basati su prove relative alla configurazione raccolte tramite endpoint , sensori Nozomi eArc e monitoraggio passivo della rete.
Visibilità e monitoraggio centralizzati
Centralizza i risultati relativi a tutte le risorse, i benchmark, le politiche e i controlli individuali, consentendo di accedere alle informazioni dettagliate a livello di regola per comprendere cosa non ha funzionato e perché.

Ottimizzato per la scalabilità
Esegue valutazioni ripetibili e pianificate in ambienti distribuiti, con supporto per flussi di lavoro centralizzati on-premises e cloud .

Conformità comprovata
Mostra i risultati (superato/non superato), i dettagli delle regole, le prove raccolte e le indicazioni per la correzione relative a benchmark e risorse, con ulteriori informazioni contestuali all’interno dei profili delle singole risorse.